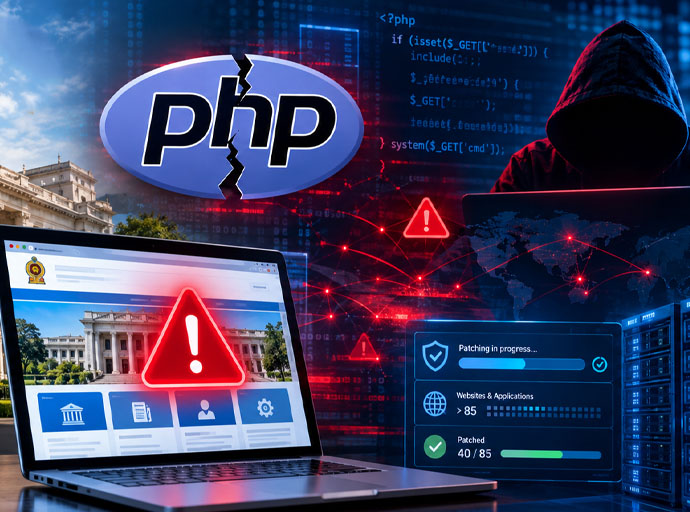
ශ්රී ලංකාවේ රජයේ වෙබ් අඩවි සහ යෙදුම් (applications) 85කට අධික සංඛ්යාවක්, 'PHP2Shell' නම් දුර්වලතාවලට ගොදුරු විය හැකි PHP අනුවාදයන් භාවිතා කරමින් පවතින අතර, ඉන් වෙබ් අඩවි 40ක් සඳහා ඊයේ වන විට අදාළ නිවැරදි කිරීම් (patches) සිදු කර අවසන් බව 'GovTech' ආයතනය පවසයි.
PHP යනු වෙබ් අඩවි සහ යෙදුම් නිර්මාණය කිරීම සඳහා භාවිතා කරන පරිගණක භාෂාවකි. මෙම ආරක්ෂක දෝෂ, පසුගිය වසර 10කට වැඩි කාලයක් පුරා නිකුත් කරන ලද PHP අනුවාදයන්ට බලපායි.
'Wiz' සහ 'Calif' යන ආයතනවල ආරක්ෂක පර්යේෂකයන් විසින් මෙම දුර්වලතා හඳුනා ගැනීම සඳහා කෘත්රිම බුද්ධි (AI) මෙවලම් භාවිතා කරන ලදී.
ප්රහාරක උත්සාහයන් මිලියන ගණනකින් ඉහළට
මෙම දෝෂ සඳහා නිවැරදි කිරීම් සූදානම් වීමට පෙර ඒ පිළිබඳ තොරතුරු අනාවරණය වීමත් සමඟ, ලොව පුරා ඒවා අනිසි ලෙස භාවිතා කිරීමට (exploitation) දරන උත්සාහයන් ඉහළ ගියේය. සයිබර් යටිතල පහසුකම් සපයන 'Cloudflare' ආයතනය වාර්තා කළේ, මෙම තොරතුරු ප්රකාශයට පත් කිරීමෙන් මිනිත්තු 45ක් ඇතුළත දස දහස් ගණනක ප්රහාරක උත්සාහයන් වාර්තා වූ බවත්, ඔක්තෝබර් 22 වන දින උදෑසන වන විට එම සංඛ්යාව මිලියන ගණනක් දක්වා ඉහළ ගිය බවත්ය.
ඔක්තෝබර් 21 වන දින අනාවරණය වූ මෙම ප්රධාන ආරක්ෂක දෝෂ දෙක, බරපතලකම අතින් 10න් 9.2ක අගයක් ගනී. මේවා හරහා ප්රහාරකයන්ට, පද්ධතිවලට නිසි ලෙස පිවිසීමකින් තොරවම (login නොවී) අදාළ සේවාදායකයන් (servers) පාලනය කිරීමට ඉඩ ලැබිය හැකිය. එමගින් පුද්ගලික දත්ත නිරාවරණය වීම, වෙබ් අඩවිවල අන්තර්ගතය වෙනස් කිරීම හෝ වෙනත් පද්ධති වෙත අනවසරයෙන් ප්රවේශ වීම වැනි අවදානම් මතු විය හැකිය.
GovTech සහ 'ශ්රී ලංකා CERT' ආයතනවල මැදිහත්වීම
'Sunday Times' පුවත්පත වෙත අදහස් දක්වමින් 'GovTech' ආයතනය සඳහන් කළේ, මෙම දෝෂ පිළිබඳ තොරතුරු ප්රසිද්ධියට පත්වීමෙන් අනතුරුව, තම සෘජු පාලනය යටතේ පවතින පද්ධති පිළිබඳ ඇගයීම් ආරම්භ කළ බවත්, ඔක්තෝබර් 22 වන දින සිට තම යටිතල පහසුකම්වල පවතින දෝෂ නිවැරදි කිරීම (patching) ආරම්භ කළ බවත්ය. ඊයේ වන විට එම කාර්යයෙන් 40%ක් සම්පූර්ණ කර ඇති අතර, ඉදිරි කටයුතු වෙබ් අඩවි හිමිකරුවන් සමඟ සිදු කරන සම්බන්ධීකරණය මත ද රඳා පවතී.
තමන්ගේම පද්ධති පවත්වාගෙන යන හෝ වෙනත් බාහිර සේවා සපයන්නන් (third-party providers) භාවිතා කරන ආයතන, තමන් සතු යටිතල පහසුකම් ඇගයීමට සහ ආරක්ෂා කිරීමට වගකිව යුතු බව 'GovTech' පවසයි. මේ සම්බන්ධයෙන් 'ශ්රී ලංකා CERT' (Sri Lanka CERT) ආයතනය විසින් මාර්ගෝපදේශ නිකුත් කර ඇති අතර, තාක්ෂණික සහාය ලබා දීමට ද ඔවුන් සූදානමින් සිටී.
රජයේ ඩිජිටල් යටිතල පහසුකම්වල පවතින අවදානම් හඳුනා ගැනීමට සහ ඒවා අවම කිරීමට 'GovTech' සමඟ එක්ව කටයුතු කරන බව 'ශ්රී ලංකා CERT' ආයතනය පවසයි. ඔවුන්ගේ 'External අවදානමට ලක්විය හැකි ස්ථාපනයන් වහාම යාවත්කාලීන කිරීමට, අවශ්ය අවස්ථාවලදී සත්කාරක සපයන්නන් සමඟ සම්බන්ධීකරණය කිරීමට සහ පැච් කිරීම කළ නොහැකි නම් බලපෑමට ලක් වූ වෙබ් අඩවි අන්තර්ජාලයෙන් තාවකාලිකව විසන්ධි කිරීමට ආයතනය ආයතනවලට උපදෙස් දී ඇත. ආරක්ෂක පියවර ක්රියාත්මක කර සත්යාපනය කරන තෙක් එවැනි පද්ධති නොබැඳිව පැවතිය යුතුය.
ඩිජිටල් ආර්ථික අමාත්යාංශය විසින් ඊයේ නිකුත් කරන ලද චක්රලේඛයකින් මෙම අවශ්යතා නැවත අවධාරණය කරමින්, අමාත්යාංශ ලේකම්වරුන්, පළාත් ප්රධාන ලේකම්වරුන් සහ දෙපාර්තමේන්තු ප්රධානීන්, සංස්ථා, ව්යවස්ථාපිත ආයතන සහ රජය සතු සමාගම්වලින් ක්ෂණික අවදානම් තක්සේරු කිරීම් සිදු කර ආරක්ෂණ ක්රම ක්රියාත්මක කරන ලෙස ඉල්ලා සිටියේය.
ආචාර්ය සංජන හත්තොටුවගේ පරීක්ෂණ සහ අනාවරණ
කෙසේ වෙතත්, පර්යේෂක ආචාර්ය සංජන හත්තොටුවගේ සොයාගැනීම්වලින් පෙනී යන්නේ ගැටලුව නවතම අවදානම්වලට වඩා රජයේ වෙබ් අඩවි පුරා යල් පැන ගිය මෘදුකාංග වසර ගණනාවක් දක්වා විහිදෙන බවයි.
ඔක්තෝබර් 22 සහ 24 අතර ආචාර්ය හත්තොටුව විසින් සිදු කරන ලද පරීක්ෂාවන් මගින් රාජ්ය ආයතන, උපයෝගිතා සහ රජය සතු සමාගම් විසින් අවදානම් සහිත PHP අනුවාද ක්රියාත්මක කරන වෙබ් අඩවි 80 ක් හඳුනාගෙන ඇත. මෙයින්, සංවර්ධකයින් ආරක්ෂක නිවැරදි කිරීම් නිකුත් කිරීම නැවැත්වූ භාවිතා කළ අනුවාද 61 ක් භාවිතා කළ අතර, අදාළ පැච් නොමැතිව සහය දක්වන අනුවාද 19 ක් ධාවනය කර ඇත. නීති කොමිසමට සහ ජාතික පර්යේෂණ කවුන්සිලයට අයත් වෙබ් අඩවි දෙකක් පැච් කර තිබුණි.
වෛද්ය හත්තොටුව ප්රසිද්ධියේ හෙළිදරව් කරන ලද PHP අනුවාද අංක පරීක්ෂා කර, සේවාදායක වින්යාසයන් නිරාවරණය කරන රෝග විනිශ්චය පිටු සඳහා සොයා ගත හැකි රජයේ වෙබ් අඩවි 641 ක් සෙවූ අතර, එවැනි පිටු නවයක් සොයා ගත්තේය.
PHP අනුවාද සඟවන වෙබ් අඩවි එකම ක්රමය හරහා තක්සේරු කළ නොහැකි බැවින්, වෙබ් අඩවි 80 මුළු අවදානමට ලක්විය හැකි පද්ධති ගණනට වඩා අවම අගයක් නියෝජනය කරන බව ඔහු පැවසීය. අනුවාද අංකයක් සඟවා ගැනීමෙන් පද්ධතියක් පැච් කර තිබේද යන්න තහවුරු නොවේ.
PHP ව්යාපෘතිය ඔක්තෝබර් 21 වන දින සහාය දක්වන අනුවාද සඳහා නිවැරදි කිරීම් නිකුත් කළේය. PHP 8.1 සහ ඊට පෙර ඇතුළුව පැරණි අනුවාදයන් තවදුරටත් නඩත්තු නොකරන අතර PHP2Shell සඳහා සම්මත ආරක්ෂක නිවැරදි කිරීම් නොලැබේ. බලපෑමට ලක් වූ ආයතනවලට ඔවුන්ගේ මෘදුකාංග උත්ශ්රේණි කිරීමට, සුදුසු අතින් නිවැරදි කිරීම් යෙදීමට හෝ පද්ධති නොබැඳි කිරීමට අවශ්ය විය හැකිය.
වසර ගණනාවක් පැරණි මෘදුකාංග භාවිතයේ අවදානම
PHP2Shell ට පෙර අවදානම් වලට නිරාවරණය වීම ද සොයාගැනීම් වලින් පෙන්නුම් කෙරේ. සෞඛ්ය අමාත්යාංශයේ මානව සම්පත් පද්ධති ක්රියාත්මක වූයේ 2010 වසරේ නිකුත් කරන ලද අනුවාද මත වන අතර, ලංකා විදුලිබල මණ්ඩලය සහ ආපදා කළමනාකරණ මධ්යස්ථානය 2013 වසරේ නිකුත් කරන ලද අනුවාද භාවිතා කළහ.
සෞඛ්ය අමාත්යාංශය සතුව යල් පැන ගිය අනුවාද මත ක්රියාත්මක වන මානව සම්පත් අනු-වෙබ් අඩවි හයක් තිබූ අතර, එමගින් පද්ධති අවදානමට ලක් විය. මෙයට කාර්ය මණ්ඩලය සහ වෛද්යවරුන් සඳහා වන, ජාතික හැඳුනුම්පත් අංක පරිශීලක නාම ලෙස භාවිතා කිරීමට ඉඩ සලසන පිවිසුම් ද්වාරයක් (login portal) මෙන්ම, කොළඹ දකුණ ශික්ෂණ රෝහලට සහ ජාතික ආයතනයට අයත් වෙබ් අඩවි ද ඇතුළත් විය.
මුලාශ්රය :
PHP vulnerability exposes 85 government websites to cyber attacks

newstube.lk වෙබ් අඩවියේ පළවන සියළු ප්රවෘත්ති සහ විශේෂාංග ආශ්රිතව කිසිවකුට හානිකර යමක් පළ වී ඇත්නම් ඒ අගතියට පත් පාර්ශවයට ඊට ප්රතිචාර දැක්වීමට ඇති අයිතියට අපි ගරු කරමු.
ඔබගේ ප්රතිචාර